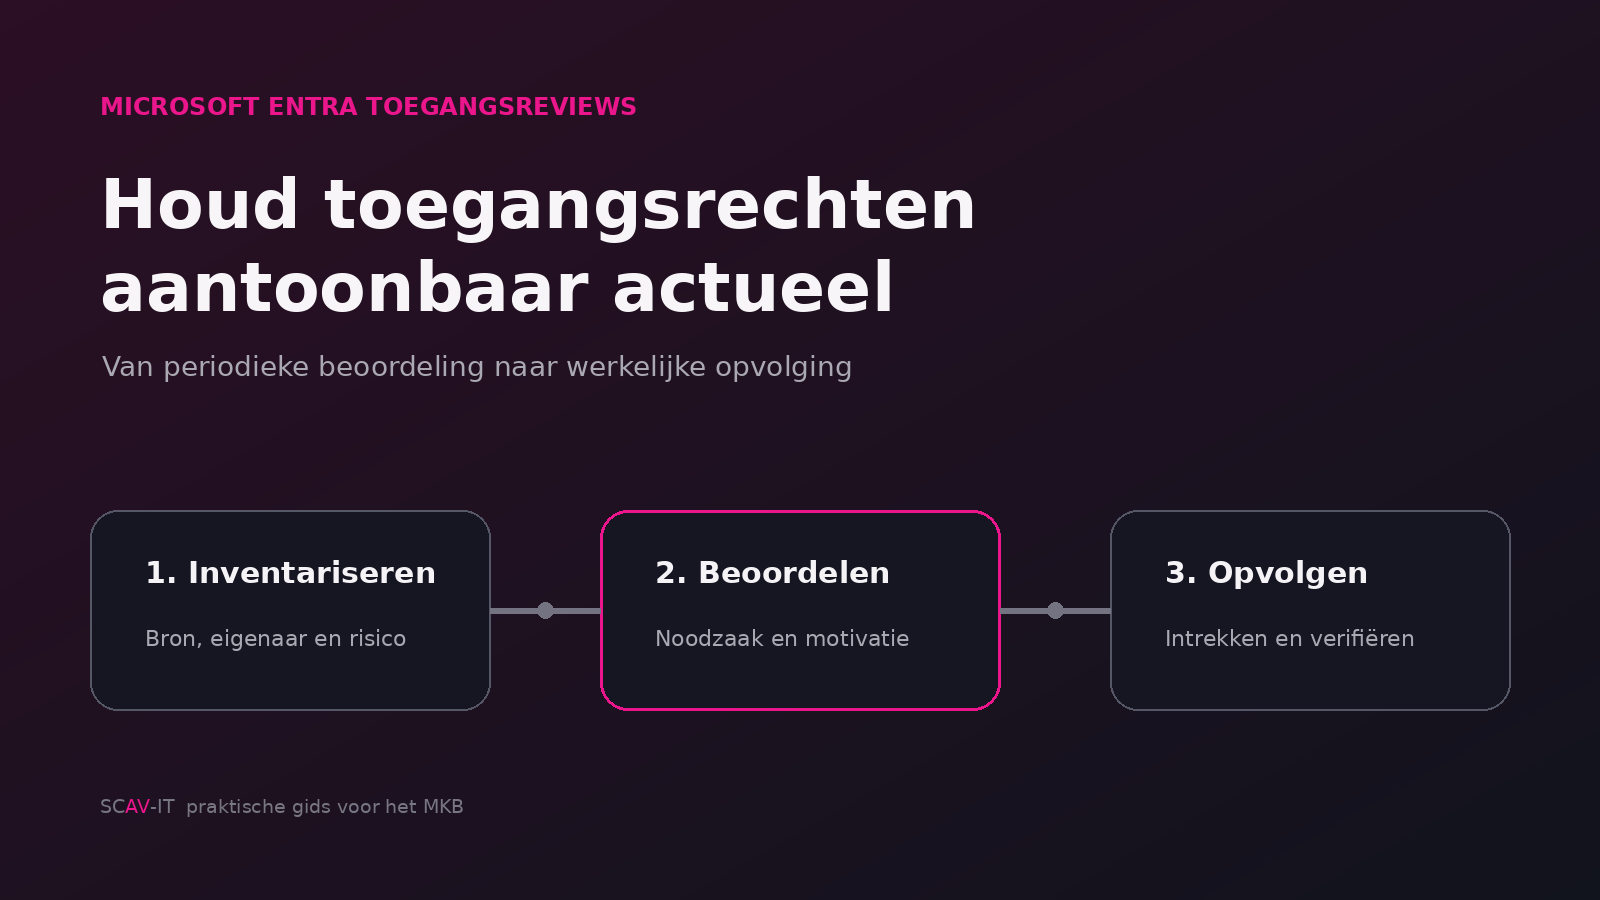
Toegangsreviews in Microsoft Entra: houd rechten aantoonbaar actueel
19 november 2026
Controleer periodiek wie toegang houdt tot groepen, apps en beheerrollen, met duidelijke eigenaars, beslisregels en aantoonbare opvolging.
Een medewerker wisselt van functie, een externe adviseur rondt een opdracht af en een projectgroep blijft na oplevering bestaan. De accounts zijn er nog, maar niemand stelt opnieuw de vraag of de toegang nog nodig is. Zo groeien rechten stap voor stap mee met de organisatie, terwijl oude rechten zelden vanzelf verdwijnen.
Een toegangsreview, in Microsoft Entra access review genoemd, maakt van die vraag een terugkerend en aantoonbaar proces. De eigenaar van een groep, app of beheerrol beoordeelt wie toegang moet behouden. Afwijzingen kunnen daarna handmatig of automatisch worden toegepast. Het doel is niet om zoveel mogelijk toegang te verwijderen, maar om iedere belangrijke toegang een actuele zakelijke reden, eigenaar en controlemoment te geven.
Je beheert deze functie in het Microsoft Entra-beheercentrum. Begin niet direct met automatiseren. Kies eerst één afgebakende groep of toepassing, bepaal wie de beslissingen kan nemen en spreek af wat er met twijfelgevallen gebeurt. Wil je weten waar verouderde rechten, gasten en beheerrollen in jouw Microsoft 365-omgeving het meeste risico geven? Laat je toegangsbeheer beoordelen met de SCAV-IT IT-scan.
Waarom een gebruikerslijst niet genoeg is
Een export van alle accounts laat zien wie in de tenant staat, maar niet waarom iemand bij een specifieke groep, toepassing of rol hoort. Voor bruikbaar toegangsbeheer heb je vier antwoorden nodig:
- Welke bron geeft toegang? Denk aan direct groepslidmaatschap, een geneste groep, app-toewijzing of beheerrol.
- Wie is zakelijk eigenaar? IT kan de techniek beheren, maar de proceseigenaar weet meestal of toegang nog nodig is.
- Waarom is de toegang nodig? Een functienaam alleen is zelden voldoende, zeker bij uitzonderingen en externe gebruikers.
- Wanneer wordt opnieuw beoordeeld? Zonder vaste herhaling veroudert iedere momentopname.
Microsoft Entra Access Reviews kan periodieke beoordelingen uitvoeren voor groepslidmaatschappen, toegang tot enterprise-apps, roltoewijzingen en access packages. Niet ieder type review wordt op dezelfde plek gemaakt. Reviews van groepen en toepassingen staan onder ID Governance, terwijl reviews van Microsoft Entra- en Azure-rollen via Privileged Identity Management lopen.
Een review vervangt bovendien geen goed onboarding- en offboardingproces. Nieuwe toegang moet vanaf het begin passend zijn en toegang van vertrekkers moet direct worden ingetrokken. Reviews zijn de vangrail voor functiewijzigingen, vergeten uitzonderingen, gasten en toegang die buiten de normale levenscyclus is blijven bestaan. Gebruik daarom ook een vaste procedure voor veilig offboarden zonder dataverlies.
Begin bij toegang met echte impact
Een organisatie met honderden groepen hoeft niet alles tegelijk te beoordelen. Start waar onnodige toegang de meeste schade, kosten of auditvragen kan veroorzaken. Een praktische volgorde is:
- beheerrollen en groepen die beheerrechten geven;
- groepen met toegang tot financiële, personeels- of klantgegevens;
- enterprise-apps met gevoelige bedrijfsdata;
- Microsoft 365-groepen en Teams met externe gasten;
- uitzonderingsgroepen voor Conditional Access of beveiligingsbeleid;
- oude projectgroepen zonder duidelijke eigenaar;
- toepassingen waarvoor toegang licentiekosten veroorzaakt.
Maak per bron een korte risico-inschatting. Kijk naar gevoeligheid van de gegevens, kracht van de rechten, aantal leden, aanwezigheid van gasten, laatste bekende activiteit en kwaliteit van het eigenaarschap. Een kleine beheergroep verdient vaak eerder een review dan een groot distributieteam zonder aanvullende rechten.
Voor tijdelijke beheerrechten blijft Microsoft Entra PIM de juiste basis. Een toegangsreview controleert vervolgens of iemand überhaupt nog voor die rol in aanmerking moet komen. Tijdelijke activering en periodieke herbeoordeling vullen elkaar dus aan.
Kies een reviewer die de context kent
De technisch beheerder kan zien dát iemand toegang heeft. De groeps- of proceseigenaar weet meestal of die persoon de toegang nog nodig heeft. Wijs daarom een reviewer aan die de gebruikers, werkzaamheden en gegevensbron kent. Microsoft Entra ondersteunt onder meer groepseigenaren, geselecteerde reviewers, managers en zelfreview, afhankelijk van het type review.
Zelfreview kan nuttig zijn als extra signaal, maar is geen sterke eindcontrole voor gevoelige toegang. Mensen keuren hun eigen toegang gemakkelijk goed uit voorzichtigheid of gemak. Laat bij kritieke groepen de eigenaar of manager beslissen en eis een korte motivatie.
Zorg ook voor een fallback reviewer. Een review waarbij de enige eigenaar langdurig afwezig is, levert geen beheersing op. Controleer vóór de start:
- of iedere groep een actieve eigenaar heeft;
- of de reviewer de bron en het doel begrijpt;
- of een vervanger beschikbaar is;
- of de reviewer weet wat goedkeuren en afwijzen praktisch betekent;
- waar vragen en uitzonderingen worden vastgelegd;
- wie na afloop fouten in de toepassing van resultaten onderzoekt.
Stel beslisregels vóór de review vast
De kwaliteit van een review hangt minder af van het aantal vinkjes dan van de beslisregels. Geef reviewers een korte instructie met concrete criteria. Toegang blijft bijvoorbeeld alleen bestaan als:
- de persoon nog een actieve werk- of opdrachtnemersrelatie heeft;
- de toegang past bij de huidige functie of opdracht;
- het gebruikte account persoonlijk en herkenbaar is;
- er een actieve zakelijke noodzaak bestaat;
- de einddatum of volgende reviewdatum bekend is;
- er geen beperktere route beschikbaar is.
Spreek ook af wat weet ik niet betekent. In Microsoft My Access kan een reviewer bij sommige reviews aangeven dat die het niet weet. Microsoft registreert dat antwoord, maar de gebruiker behoudt dan toegang. Behandel dit niet als goedkeuring. Zet het om in een taak voor nader onderzoek met een eigenaar en korte deadline.
Microsoft kan aanbevelingen tonen op basis van bijvoorbeeld recente aanmeldactiviteit. Zo'n aanbeveling helpt bij prioriteren, maar bewijst niet dat toegang overbodig of terecht is. Een applicatie kan weinig interactieve aanmeldingen hebben doordat toegang via een ander proces loopt. Andersom bewijst recente activiteit niet dat de toegang zakelijk hoort. Laat context altijd zwaarder wegen dan één technisch signaal.
Kies de frequentie op basis van risico
Niet iedere toegang hoeft maandelijks te worden beoordeeld. Een risicogestuurd ritme voorkomt controlem moeheid:
| Soort toegang | Praktisch startpunt | Waarom |
|---|---|---|
| Zware beheerrollen | Maandelijks of per kwartaal | Kleine groep, hoge impact |
| Beveiligingsuitzonderingen | Maandelijks | Uitzonderingen mogen niet stil permanent worden |
| Kritieke apps en gegevensgroepen | Per kwartaal | Zakelijke noodzaak verandert regelmatig |
| Externe gasten in actieve samenwerking | Per kwartaal | Opdrachten en contactpersonen wisselen |
| Reguliere afdelingsgroepen | Halfjaarlijks | Lager risico, wel gevoelig voor functiewijzigingen |
| Stabiele groepen met laag risico | Jaarlijks | Basishygiëne en eigenaarscontrole |
Dit zijn startpunten, geen Microsoft-voorschrift. Pas het ritme aan op sector, contracten, regelgeving en wijzigingssnelheid. Een projectgroep met een einddatum kan beter direct na projectafsluiting worden beoordeeld dan pas tijdens de jaarlijkse ronde.
Een terugkerende review is alleen zinvol als iemand de uitkomst bewaakt. Leg daarom per review vast hoeveel beslissingen op tijd zijn genomen, hoeveel toegang is verwijderd, hoeveel twijfelgevallen openstaan en of technische toepassing is gelukt.
Ga voorzichtig om met automatische toepassing
Microsoft Entra kan afgewezen toegang na afloop automatisch verwijderen als Auto apply results to resource is ingeschakeld. Dat vermindert handwerk, maar vergroot ook de impact van een onduidelijke review. Microsoft waarschuwt dat de combinatie van automatische toepassing met Remove access of aanbevelingen bij niet reagerende reviewers veel toegang kan intrekken als reviewers niets doen.
Gebruik automatische toepassing daarom pas nadat je minimaal één cyclus handmatig hebt gecontroleerd. Een veilige opbouw is:
- start met één groep of app en een korte, bekende ledenlijst;
- laat de eigenaar beslissen met verplichte motivatie;
- exporteer en controleer de resultaten;
- pas afwijzingen handmatig toe;
- verifieer of de juiste toegang werkelijk verdween;
- automatiseer pas als scope, reviewer en uitzonderingen betrouwbaar zijn.
Kies voor niet-beantwoorde items aanvankelijk No change en maak daar een opvolgtaak van. Dat voorkomt onverwachte uitval, maar betekent wel dat het risico openblijft. Een review zonder tijdige opvolging is geen afgeronde controle.
Begrijp wat een afwijzing wel en niet verwijdert
Een afwijzing betekent niet in iedere situatie dat alle effectieve toegang verdwijnt. Microsoft noemt meerdere technische grenzen:
- bij een gesynchroniseerde on-premises groep kan Entra het lokale lidmaatschap niet aanpassen;
- toegang via een geneste groep kan blijven bestaan als alleen direct lidmaatschap wordt verwijderd;
- een dynamische groep blijft door haar lidmaatschapsregel bepaald;
- bij een app die een groepstoewijzing gebruikt, verwijdert een individuele review niet vanzelf het groepslidmaatschap;
- mail-enabled groepen zijn niet altijd vanuit Entra te wijzigen;
- een toepassingsfout kan ertoe leiden dat een afwijzing niet wordt uitgevoerd.
Controleer daarom na toepassing de effectieve toegang, niet alleen de status Result applied. Test bij gevoelige bronnen of de afgewezen gebruiker werkelijk niet meer bij de data of functie kan. Los daarnaast de oorspronkelijke toegangsketen op. Anders blijft het dashboard groen terwijl de toegang via een andere route bestaat.
Bij gastreviews kun je kiezen tussen alleen toegang tot de beoordeelde bron verwijderen of de gast blokkeren en later uit de tenant verwijderen. Die tweede keuze heeft bredere gevolgen. Controleer eerst of de gast nog toegang tot andere legitieme bronnen heeft. De aanpak uit gasttoegang beheren in Microsoft Entra ID helpt om sponsors, verloopdata en offboarding samen te organiseren.
Bewaar bewijs dat een auditor en eigenaar begrijpen
Een exportbestand alleen is zwak bewijs als niet duidelijk is welke bron, periode en beslisregels erbij horen. Bewaar per review minimaal:
- naam en doel van de review;
- bron of groep in scope;
- start- en einddatum;
- aangewezen reviewer en fallback;
- gebruikte besliscriteria;
- keuzes voor niet beantwoorde items;
- resultaten en motivaties;
- lijst met afgewezen toegang;
- bevestiging dat resultaten zijn toegepast;
- uitzonderingen, fouten en herstelacties;
- datum van de volgende review.
Microsoft Entra bewaart reviewhistorie en biedt een download van resultaten. Koppel die informatie aan je eigen wijzigings- of complianceproces, zodat een eigenaar later kan uitleggen waarom toegang bleef of verdween. Gebruik het Microsoft 365-auditlogboek aanvullend voor onderzoek naar relevante wijzigingen en beheeracties.
Veelgemaakte fouten
Alles tegelijk beoordelen
Een brede eerste campagne leidt tot veel meldingen en oppervlakkige goedkeuring. Begin met één risicovolle, goed begrepen bron en verbeter het proces na iedere cyclus.
De IT-beheerder alles laten beslissen
IT kent de techniek, maar niet altijd de actuele zakelijke noodzaak. Leg de inhoudelijke beslissing bij de bron- of proceseigenaar.
Iedere actieve gebruiker automatisch goedkeuren
Aanmeldactiviteit is een signaal, geen autorisatiegrond. Controleer functie, opdracht en minimale noodzakelijke toegang.
Automatisch verwijderen zonder pilot
Een verkeerde scope, afwezige reviewer of onduidelijke instructie kan legitieme toegang blokkeren. Test eerst handmatige toepassing en herstel.
Alleen het reviewresultaat controleren
Een afgewezen gebruiker kan via een geneste, dynamische of lokaal beheerde groep toegang houden. Verifieer de effectieve toegang na afloop.
Geen eigenaar voor uitzonderingen
Een twijfelgeval dat buiten de review blijft liggen, wordt feitelijk permanente toegang. Geef iedere uitzondering een eigenaar, reden en einddatum.
Licenties en rollen vooraf controleren
Microsoft vermeldt dat Access Reviews Microsoft Entra ID Governance of Microsoft Entra Suite vereist en dat sommige mogelijkheden ook met Microsoft Entra ID P2 werken. De precieze licentie hangt af van de gebruikte reviewfunctie. Reviews op inactieve gebruikers, aanbevelingen op basis van user-to-group affiliation en reviews van meerdere bronnen in een catalogus hebben aanvullende Governance-voorwaarden.
Voor beheer van reviews op groepen en toepassingen noemt Microsoft minimaal User Administrator of Identity Governance Administrator. Reviews van roltoewijzingen hebben andere rollen en lopen via PIM. Controleer daarom vóór aanschaf of inrichting de actuele Microsoft-licentiepagina en de voorwaarden voor jouw scope. Ken niet blind een brede beheerdersrol toe alleen om een review te laten werken.
Veelgestelde vragen
Is een toegangsreview hetzelfde als offboarding?
Nee. Offboarding trekt toegang direct in wanneer iemand vertrekt. Een toegangsreview controleert periodiek of bestaande toegang nog passend is en vangt onder meer functiewijzigingen, gasten en vergeten uitzonderingen op.
Moeten reviewers IT-kennis hebben?
Ze moeten vooral de zakelijke context kennen. IT levert een begrijpelijke scope, beslisregels en ondersteuning en controleert daarna de technische toepassing.
Kunnen we aanbevelingen automatisch volgen?
Dat kan technisch in bepaalde configuraties, maar doe dit niet zonder pilot en contextcontrole. Recente of ontbrekende aanmeldactiviteit bewijst niet zelfstandig of toegang nodig is.
Wat gebeurt er als een reviewer niet reageert?
Dat bepaal je bij de inrichting. Mogelijke uitkomsten zijn geen wijziging, toegang verwijderen, toegang goedkeuren of de aanbeveling volgen. Kies bewust, want automatische toepassing kan niet beantwoorde toegang daadwerkelijk intrekken.
Hoe vaak moeten we reviews uitvoeren?
Baseer dit op risico en veranderingssnelheid. Maandelijks of per kwartaal voor zware rechten en uitzonderingen, per kwartaal voor kritieke apps en gasten, halfjaarlijks of jaarlijks voor stabielere groepen is een bruikbaar startmodel.
Is een geëxporteerde review voldoende als auditbewijs?
Niet op zichzelf. Bewaar ook scope, criteria, reviewer, uitzonderingen, toepassing van resultaten en herstel van fouten. Het bewijs moet laten zien dat de controle tot werkelijke opvolging leidde.
Gebruikte Microsoft-bronnen
De productwerking en licentieaanduidingen zijn op 15 november 2026 gecontroleerd tegen deze officiële Microsoft-bronnen:
- What are access reviews?
- Create an access review of groups and applications
- Review access to groups and applications
- Complete an access review of groups and applications
Microsoft kan portaalnamen, licenties en mogelijkheden wijzigen. Controleer de actuele documentatie en test de gekozen instellingen daarom eerst met een beperkte pilot.
Maak van toegang een hernieuwbaar besluit
Toegang hoort geen eenmalig vinkje te zijn dat onbeperkt geldig blijft. Maak er een hernieuwbaar besluit van: duidelijke bron, bekende eigenaar, zakelijke reden, vaste einddatum of reviewdatum en aantoonbare opvolging.
Begin klein. Kies één gevoelige groep of toepassing, controleer de eigenaar en leden, laat de review handmatig uitvoeren en verifieer daarna de effectieve toegang. Als die cyclus betrouwbaar werkt, breid je uit naar beheerrollen, gasten, kritieke apps en uitzonderingsgroepen. Zo groeit toegangsbeheer mee met de organisatie zonder dat iedere controle een groot project wordt.