Microsoft 365-beheerrollen: voorkom onnodige Global Administrators
9 november 2026
Beperk Global Administrators, kies rollen per taak en maak beheerrechten tijdelijk, controleerbaar en herstelbaar.
Een medewerker die een nieuw account aanmaakt, hoeft niet automatisch alle beveiligingsinstellingen van Microsoft 365 te kunnen wijzigen. Toch krijgen beheerders in veel organisaties de rol Global Administrator omdat dat snel werkt en weinig uitzoekwerk vraagt. Daarmee kan één gestolen account, verkeerd uitgevoerde wijziging of vertrekkende leverancier veel meer raken dan nodig is.
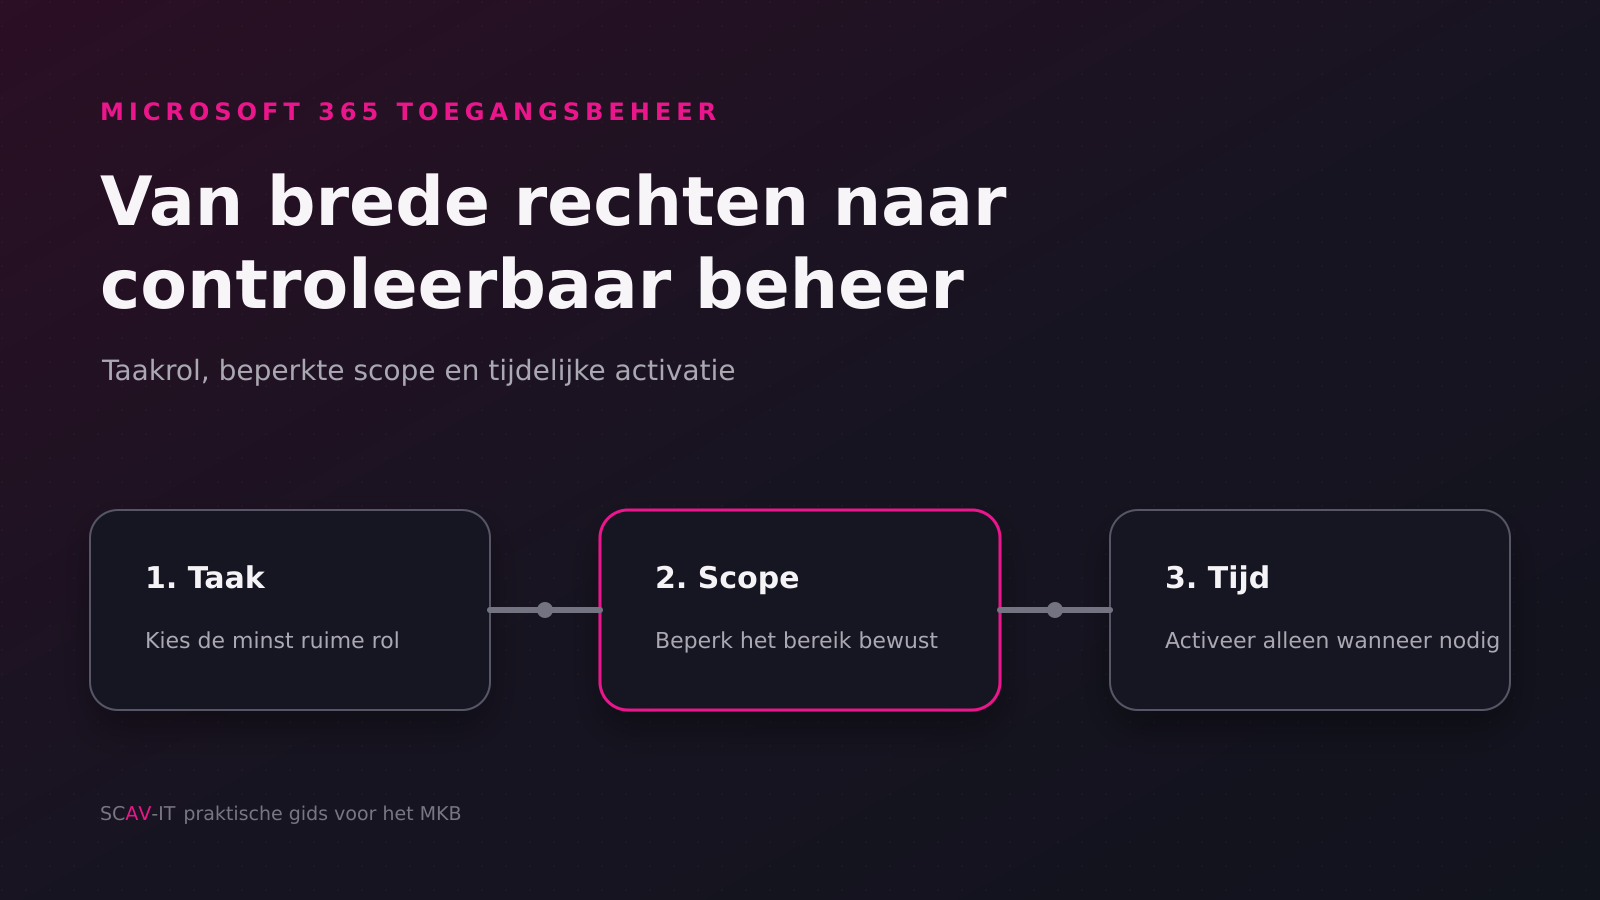
Goed rollenbeheer begint met een eenvoudige vraag: welke taak moet iemand uitvoeren, binnen welke scope en voor hoe lang? Microsoft Entra ID heeft tientallen ingebouwde rollen voor specifieke werkzaamheden. Door die rollen bewust te gebruiken, verklein je de impact van accountmisbruik en wordt beter zichtbaar wie welke wijziging mocht uitvoeren.
Deze gids helpt MKB-directeuren, office managers en IT-verantwoordelijken om beheerrechten praktisch te ordenen. Het is geen klikhandleiding voor één portaal, maar een beheermodel waarmee je huidige rechten kunt beoordelen en veilig kunt verbeteren. Beheerders kunnen de actuele rollen bekijken in het Microsoft Entra-beheercentrum. Wil je eerst weten waar brede beheerrechten, zwakke aanmeldmethoden of ontbrekende controles zitten? Laat je Microsoft 365-omgeving beoordelen met de SCAV-IT IT-scan.
Waarom Global Administrator zo gevoelig is
Global Administrator kan vrijwel alle administratieve instellingen in Microsoft Entra en Microsoft 365 lezen en wijzigen. De rol kan bovendien toegang verhogen om Azure-resources te beheren. Dat maakt de rol geschikt voor een beperkt aantal uitzonderlijke taken, maar ongeschikt als standaardgereedschap voor dagelijks gebruikers-, Exchange-, SharePoint- of Intune-beheer.
Microsoft adviseert minder dan vijf Global Administrators. Tegelijk adviseert Microsoft twee cloud-only noodaccounts die permanent Global Administrator zijn. Die noodaccounts zijn niet bedoeld voor dagelijks werk. Ze bestaan om toegang te herstellen wanneer normale beheerders zijn buitengesloten of hun rol niet kunnen activeren.
Het getal vijf is geen doel dat je moet opvullen. Een kleine organisatie heeft niet automatisch vier dagelijkse Global Administrators plus twee noodaccounts nodig. Beoordeel wie de rol echt gebruikt, welke taken ermee worden uitgevoerd en of een kleinere taakrol volstaat. Tel noodaccounts apart in je operationele overzicht, maar vergeet niet dat ze technisch wel zwaar bevoorrecht zijn.
Denk in rechten, bereik en tijd
Microsoft omschrijft minimale rechten langs drie dimensies:
| Dimensie | Praktische vraag | Voorbeeld |
|---|---|---|
| Rechten | Welke handelingen zijn nodig? | Alleen gebruikers aanmaken en basisgegevens aanpassen |
| Bereik | Voor welke omgeving of groep geldt dit? | Alleen medewerkers van één vestiging of administratieve eenheid |
| Tijd | Wanneer zijn de rechten nodig? | Alleen tijdens een onderhoudsvenster van twee uur |
Een rol kan functioneel passend zijn, maar nog steeds te breed worden toegekend. Een User Administrator voor de hele tenant heeft meer bereik dan dezelfde rol voor een afgebakende administratieve eenheid. Een permanent actieve Exchange Administrator brengt langer risico mee dan een rol die alleen voor een geplande wijziging wordt geactiveerd.
Gebruik daarom niet alleen de vraag “welke rol?”, maar leg ook scope, startdatum, einddatum en eigenaar vast. Dat maakt een toewijzing later controleerbaar.
Kies een taakrol in plaats van de breedste rol
Microsoft onderhoudt een officiële lijst met de minst ruime rol per taak. Gebruik die lijst als startpunt en test daarna of de rol in jullie tenant werkelijk voldoende is. Portalen en functies veranderen, en sommige taken bestaan uit meerdere handelingen met verschillende rechten.
Voor veelvoorkomende werkzaamheden zijn specifieke rollen beschikbaar:
| Werkzaamheid | Mogelijke rol om te onderzoeken | Beheersvraag |
|---|---|---|
| Gebruikers en groepen beheren | User Administrator of Groups Administrator | Mag deze persoon ook gevoelige beheerders herstellen? |
| Wachtwoorden van gewone gebruikers herstellen | Helpdesk Administrator of Password Administrator | Voor welke gebruikerscategorieën geldt dit? |
| Exchange Online beheren | Exchange Administrator | Is toegang tot andere Microsoft 365-diensten nodig? |
| SharePoint en OneDrive beheren | SharePoint Administrator | Is tenantbrede toegang noodzakelijk? |
| Intune beheren | Intune Administrator | Zijn alle apparaat- en apprechten nodig? |
| Beveiligingsinformatie alleen bekijken | Security Reader of Global Reader | Is wijzigen echt onderdeel van de taak? |
| Conditional Access beheren | Conditional Access Administrator | Is een extra goedkeuring voor beleidswijzigingen nodig? |
Deze tabel is een beoordelingshulp, geen automatische toewijzingsmatrix. Controleer de actuele Microsoft-documentatie per taak. Let vooral op rollen die authenticatiemethoden, wachtwoorden of andere roltoewijzingen kunnen wijzigen. Een rol met een smalle naam kan alsnog een route naar meer rechten bieden.
Geef bij twijfel niet direct Global Administrator “omdat het anders niet werkt”. Leg vast welke concrete handeling faalt, controleer de vereiste permissie en bepaal of een tweede gerichte rol nodig is. Zo voorkom je dat tijdelijke haast een permanente overtoewijzing wordt.
Scheid dagelijks werk van bevoorrecht beheer
Een beheerder hoort e-mail, Teams en internetgebruik niet uit te voeren met hetzelfde account dat zware tenantwijzigingen kan doen. Maak een apart persoonlijk beheeraccount voor bevoorrechte taken en gebruik het normale werkaccount voor dagelijkse communicatie.
Die scheiding biedt drie voordelen:
- phishing en malafide documenten bereiken niet direct een actief beheeraccount;
- beheerhandelingen zijn in logboeken beter aan een specifieke beheeridentiteit te koppelen;
- voor het beheeraccount kan strenger toegangsbeleid gelden zonder normaal werk onnodig te hinderen.
Bescherm beheeraccounts met sterke multifactor-authenticatie, bij voorkeur phishingbestendige methoden voor gevoelige rollen. Gebruik waar passend een beheerd en compliant apparaat. De gids MFA in Microsoft 365 legt uit hoe gewone MFA verschilt van phishingbestendige verificatie. Voor beleid rond locatie, apparaat en aanmeldrisico helpt de gids Conditional Access invoeren zonder jezelf buiten te sluiten.
Een apart account is geen vrijbrief voor brede rechten. Het account krijgt nog steeds alleen de rollen die bij het werk passen.
Maak zware rechten tijdelijk met PIM
Microsoft Entra Privileged Identity Management, meestal PIM genoemd, kan een beheerder eligible maken voor een rol. De rol is dan niet voortdurend actief. De beheerder activeert hem wanneer het werk begint, eventueel met MFA, motivatie, ticketinformatie of goedkeuring. Na de ingestelde tijd verloopt de actieve toewijzing.
Microsoft adviseert om buiten noodaccounts geen rollen permanent actief te houden. Dat is een richting voor een beheerste invoering, niet voor een onvoorbereide massawijziging. Test eerst of beheerders kunnen activeren, of goedkeurders bereikbaar zijn en of een terugvalroute bestaat.
PIM vraagt passende licenties. De precieze mogelijkheden hangen af van Microsoft Entra ID P2, Microsoft Entra ID Governance of andere contractonderdelen. Controleer de actuele voorwaarden voordat je een ontwerp vastlegt.
Gebruik PIM niet als versiering boven op te brede rollen. Iemand die dagelijks Global Administrator activeert om mailboxen te beheren, heeft nog steeds de verkeerde rol. Kies eerst minimale rechten en maak daarna de resterende bevoorrechte toegang tijdgebonden. Lees voor de inrichting en valkuilen ook Microsoft Entra PIM: tijdelijk beheer met controleerbare toegang.
Houd noodtoegang onafhankelijk
Noodaccounts vormen een bewuste uitzondering op het normale model. Microsoft adviseert twee of meer cloud-only accounts in het onmicrosoft.com-domein, zonder afhankelijkheid van lokale synchronisatie of federatie. Ze krijgen Global Administrator permanent actief, omdat een PIM-activatie juist tijdens een storing kan vastlopen.
Bescherm die uitzondering met andere maatregelen:
- gebruik phishingbestendige authenticatie, zoals FIDO2-beveiligingssleutels;
- bewaar middelen veilig en op gescheiden locaties;
- koppel het account niet aan het persoonlijke toestel van één medewerker;
- sluit het bewust uit van Conditional Access-regels die noodtoegang kunnen blokkeren;
- alarmeer op iedere aanmelding en iedere wijziging;
- gebruik het alleen voor een oefening of echte noodsituatie;
- test het volledige noodpad minimaal iedere 90 dagen en na belangrijke personeelswijzigingen.
Een ongebruikt noodaccount zonder test is geen betrouwbare herstelvoorziening. Een dagelijks gebruikt noodaccount is geen noodaccount meer.
Bouw een rollenregister dat beslissingen verklaart
Een export met namen en rollen is nuttig, maar mist vaak de zakelijke reden. Maak daarom een rollenregister met minimaal:
- beheeridentiteit en verantwoordelijke persoon;
- normale functie en beheertaak;
- toegewezen rol en scope;
- active of eligible;
- permanent of tijdgebonden;
- datum van laatste gebruik;
- eigenaar van de toewijzing;
- goedkeurder en vervanger;
- laatste beoordeling en volgende reviewdatum;
- afwijking, risico en einddatum.
Neem directe toewijzingen, roltoewijsbare groepen, partnerrechten en technische identiteiten mee. Een leverancier kan via gedelegeerd beheer toegang hebben zonder als gewone interne beheerder in je eerste overzicht te staan. Service principals en andere workload-identiteiten vragen een eigen beoordeling, omdat menselijke PIM-activatie daar niet altijd op dezelfde manier werkt.
Vermijd gedeelde beheerdersaccounts. Een persoonlijk beheeraccount maakt zichtbaar wie een actie heeft uitgevoerd. Alleen voor zorgvuldig ingerichte noodtoegang kan een niet-persoonsgebonden account passend zijn, mits gebruik en uitgifte aantoonbaar worden geregistreerd.
Beoordeel rechten als terugkerend proces
Een eenmalige opschoning veroudert snel. Functies veranderen, projecten eindigen, leveranciers wisselen en tijdelijke uitzonderingen blijven anders ongemerkt bestaan. Plan daarom ieder kwartaal een review van bevoorrechte rollen en voer extra controles uit bij uitdiensttreding, contracteinde en reorganisatie.
Laat per toewijzing drie vragen beantwoorden:
- Heeft deze persoon of identiteit de taak nog?
- Is dit nog steeds de minst ruime rol en scope?
- Moet de toegang permanent actief zijn, tijdelijk eligible worden of volledig vervallen?
Controleer ook daadwerkelijk gebruik. Een rol die maanden niet is geactiveerd kan overbodig zijn, maar trek hem niet automatisch in zonder eigenaar en impactanalyse. Een kritieke jaarafsluiting of incidenttaak komt mogelijk zelden voor. Leg de reden vast en kies zo nodig een tijdgebonden toewijzing.
Gebruik access reviews waar de licentie en inrichting dat ondersteunen. Behandel “goedgekeurd” niet als eindpunt: de reviewer moet weten welke taak bij de rol hoort en welke risico's de rol heeft. Een review zonder context wordt snel een klikronde.
Veelgemaakte fouten
Iedereen in IT is Global Administrator
Werkzaam zijn in IT is geen taakomschrijving voor tenantbrede toegang. Splits support, gebruikersbeheer, beveiliging, apparaten en diensten op in passende rollen.
Een leverancier houdt rechten na het project
Koppel externe toegang aan contract, eigenaar en einddatum. Beoordeel gedelegeerde partnerrelaties naast gewone gebruikersrollen.
PIM wordt ingevoerd zonder bereikbare goedkeurders
Dan kan beheer juist tijdens een incident vastlopen. Test activering, goedkeuring, vervanging en noodtoegang voordat je permanente rechten verwijdert.
Alleen gebruikersrollen worden gecontroleerd
Applicaties, automatisering, roltoewijsbare groepen en partnerrechten kunnen eveneens krachtige toegang hebben. Neem ze in dezelfde governancecyclus op.
De review vraagt alleen “is dit nog nodig?”
Zonder taak, scope en gebruiksinformatie kan een manager dat niet goed beoordelen. Geef reviewers voldoende context en een duidelijke intrekroute.
Veelgestelde vragen
Hoeveel Global Administrators mogen we hebben?
Microsoft adviseert minder dan vijf. Dat is een bovengrens voor risicobeperking, geen streefgetal. Microsoft adviseert daarnaast twee cloud-only noodaccounts. Houd dagelijkse beheerders zo beperkt mogelijk en onderbouw iedere toewijzing.
Kan de directeur Global Administrator blijven voor de zekerheid?
Alleen “voor de zekerheid” is geen goed beheerdoel. Richt liever geteste noodtoegang in en geef de directeur lees- of taakrechten wanneer daar een concrete verantwoordelijkheid voor bestaat.
Hebben we PIM nodig om minimale rechten toe te passen?
Nee. Je kunt specifieke rollen en gescheiden beheeraccounts gebruiken zonder PIM. PIM voegt tijdgebonden activatie, goedkeuring, meldingen en reviews toe, maar vereist passende licenties.
Moet ieder beheeraccount phishingbestendige MFA gebruiken?
Sterke MFA is voor alle beheeraccounts belangrijk. Voor de meest gevoelige rollen is phishingbestendige verificatie de veiligere richting. Controleer ondersteunde methoden, apparaten en herstel voordat je afdwingt.
Hoe vaak moeten we rollen controleren?
Een kwartaalreview is voor veel MKB-organisaties werkbaar. Controleer daarnaast direct bij functiewijziging, uitdiensttreding, contracteinde en na een beveiligingsincident.
Kunnen we Global Administrator direct bij iedereen verwijderen?
Niet zonder inventarisatie en test. Koppel taken aan vervangende rollen, test kritieke werkzaamheden, maak noodtoegang gereed en voer de wijziging in kleine groepen door.
Gebruikte Microsoft-bronnen
De productwerking en aanbevelingen zijn op 9 november 2026 gecontroleerd tegen deze officiële Microsoft-bronnen:
- Best practices for Microsoft Entra roles
- Least privileged roles by task
- Manage emergency access accounts in Microsoft Entra ID
- Plan a Privileged Identity Management deployment
- Protect your Microsoft 365 privileged accounts
Microsoft kan rollen, licenties en portaalnamen wijzigen. Controleer daarom de actuele documentatie en jullie tenant voordat je rechten aanpast.
Van beheercomfort naar aantoonbare beheersing
Goed rollenbeheer draait niet om zoveel mogelijk beheerders beperken zonder naar het werk te kijken. Het doel is dat de juiste persoon de juiste taak kan uitvoeren, met zo weinig mogelijk bereik en alleen zolang dat nodig is.
Begin met de Global Administrators, noodaccounts en externe beheerders. Koppel daarna terugkerende taken aan specifieke rollen, scheid werk- en beheeraccounts en maak zware toegang waar mogelijk tijdelijk. Met een rollenregister en kwartaalreview ontstaat een proces dat zowel ondersteuning als compliance versterkt: minder aanvalsoppervlak, minder onverklaarde toegang en sneller herstel wanneer beheer toch misgaat.